Tietoturva ja digiturvallisuus
Tietoturvasta huolehtiminen
Tietoturva on nykyään tärkeämpää kuin koskaan, sillä haittaohjelmat, tietojenkalastelu ja verkkohyökkäykset kehittyvät jatkuvasti. Oman tietokoneen ja henkilökohtaisten tietojen suojaaminen alkaa perusasioista: ajantasainen virustorjunta, säännölliset päivitykset ja huolellisuus verkossa liikkuessa. Epäilyttävät verkkosivut, huijaussähköpostit ja sosiaalisessa mediassa leviävät huijaukset ovat yleisiä tapoja, joilla verkkorikolliset yrittävät päästä käsiksi tietoihisi. Hyvillä tietoturvakäytännöillä voit kuitenkin vähentää riskejä ja suojata omat tietosi sekä laitteesi.
Virustorjunta ja palomuuri
Palomuuri suojaa tietokonetta tietomurroilta ja verkkohyökkäyksiltä valvomalla tietoliikennettä internetin ja tietokoneen välillä. Se voi olla joko erillinen laite (esimerkiksi reitittimeen sisäänrakennettu palomuuri) tai ohjelmisto, joka toimii käyttöjärjestelmän tasolla. Palomuuri voi estää luvattomat yhteydet ja haitallisen liikenteen sekä suojata verkkoon yhdistettyjä laitteita erilaisilta hyökkäyksiltä.
Virustorjuntaohjelma puolestaan tunnistaa ja poistaa haittaohjelmia, kuten viruksia, troijalaisia ja kiristysohjelmia. Nykyiset virustorjuntaohjelmat hyödyntävät tekoälyä ja pilvipohjaisia tietokantoja, joiden avulla ne tunnistavat haittaohjelmia tehokkaasti ja reaaliajassa. Virustorjuntaohjelmat voivat tarkistaa tietokoneella olevia tiedostoja, sähköposteja ja verkkosivustoja haitallisen sisällön varalta.
Monet tietoturvayhtiöt tarjoavat maksullisia ohjelmapaketteja, joihin kuuluu sekä virustorjunta että palomuuri. Maksulliset tietoturvaratkaisut, kuten F-Secure ja Norton, voivat sisältää lisäominaisuuksia, kuten lapsilukkoja, salasanojen hallintatyökaluja ja tietojenkalastelusuojaa. Joissakin tapauksissa nämä ohjelmat voivat kuluttaa enemmän järjestelmäresursseja, mutta niiden tarjoama tietoturva on usein kattavampi kuin ilmaisten vaihtoehtojen.
Tavalliselle kotikäyttäjälle Windowsin oma palomuuri yleensä riittä eikä lisäpalomuuriohjelmaa tarvitaan. Jos käytetään erikoisempia verkkoyhteyksiä tai halutaan lisäsuojauksia, ilmaiset virustorjuntaohjelmat voivat tarjota perussuojan. Ne voivat kutenkin sisältää mainoksia tai rajoittuneita ominaisuuksia. Jos päätät asentaa ilmaisen virustorjuntaohjelman, valitse luotettava tarjoaja, kuten Avast, Bitdefender Free tai Kaspersky Free.
Windows Defender vai joku muu?
Nykyään Microsoft Defender Antivirus (aiemmin Windows Defender) tarjoaa riittävän suojan useimmille käyttäjille, kunhan perusasiat tietoturvasta ovat hallussa. Se päivittyy automaattisesti, hyödyntää pilvipohjaista uhkatunnistusta ja sisältää suojauksen muun muassa haittaohjelmia, tietojenkalastelua ja kiristysohjelmia vastaan. Yhdessä Windowsin palomuurin ja SmartScreen-suodattimen kanssa se muodostaa kattavan tietoturvapaketin ilman erillistä virustorjuntaohjelmaa.
Jos käyttäjä osaa tunnistaa huijaussivustot, käyttää vahvoja ja ainutlaatuisia salasanoja sekä välttää epäilyttäviä sähköposteja ja tiedostolatauksia, erillinen maksullinen tietoturvaohjelmisto ei ole välttämätön. Lisäohjelmistoista voi olla hyötyä erityistapauksissa, kuten yrityskäytössä tai jos laitteella käsitellään arkaluontoisia tietoja. Muussa tapauksessa Microsoft Defender riittää hyvin peruskäyttöön, eikä erillistä virustorjuntaa tarvitse asentaa – tai ostaa.

Älä klikkaa viestissä olevia linkkejä ajattelematta
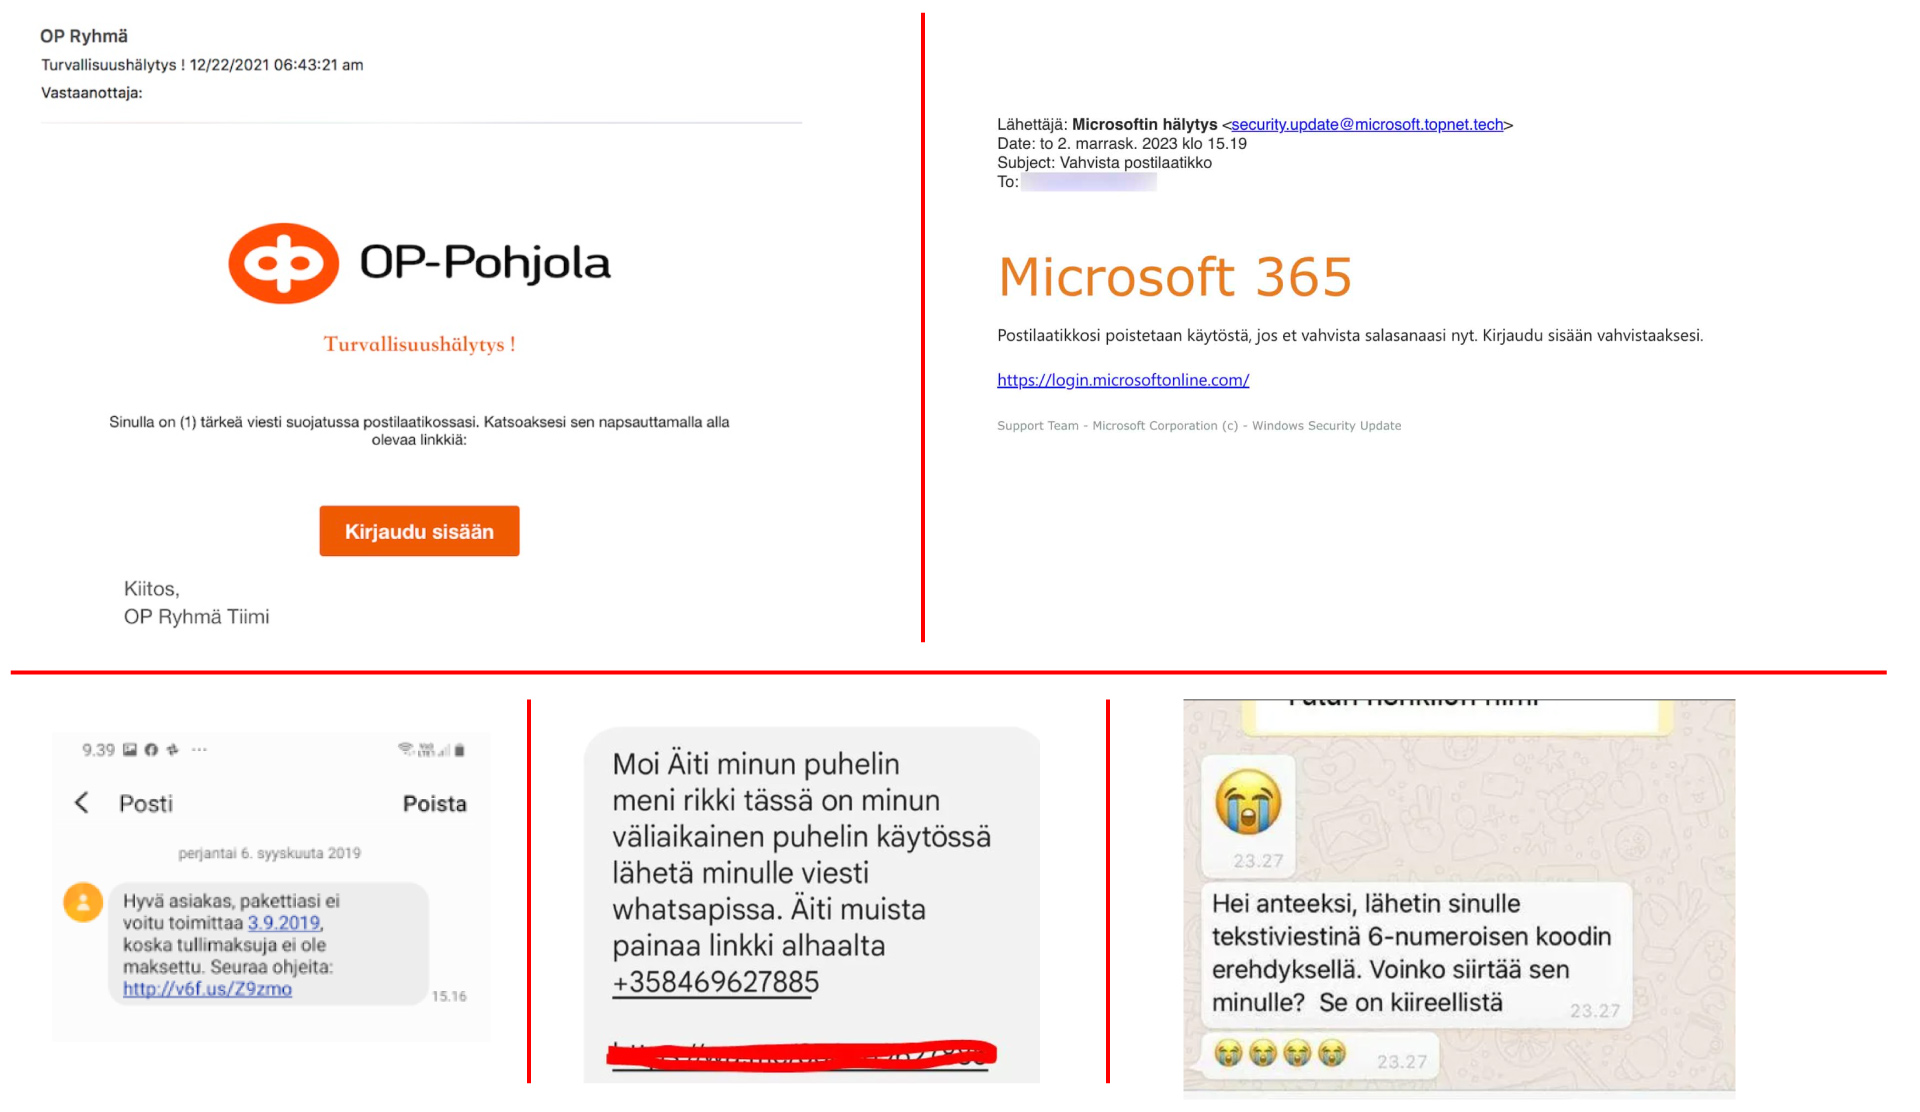
Huijausviestit voivat näyttää aidoilta ja tulla esimerkiksi pankin, postin tai viranomaisen nimissä. Viestissä saatetaan kertoa, että tilisi on lukittu, pakettisi on jumissa tullissa tai laskusi on maksamatta – ja tarjotaan kiireellinen linkki ongelman ratkaisemiseksi.
Huijausviesteissä on useita varoitusmerkkejä:
- ❌ Kiireellinen sävy – huijarit haluavat, että toimit nopeasti ilman harkintaa.
- ❌ Epäilyttävä linkki – verkkotunnus ei ole pankin virallinen osoite.
- ❌ Kielivirheet tai epämuodollinen kielenkäyttö – usein merkki huijauksesta.
Jos saat epäilyttävän viestin, älä klikkaa siinä olevaa linkkiä. Kirjoita sen sijaan verkkosivun osoite itse selaimen osoiteriville tai ota yhteyttä palveluntarjoajaan virallisia kanavia pitkin.
Tekoäly ja huijausten kehittyminen
Tekoälyn kehittyessä voidaan luoda entistä aidomman tuntuisia huijauksia ja ne ovat entistä vaikeammin erotettavissa. Siksi on oltava entistä valveutuneempi. Joissain perheissä on varmuuden vuoksi otettu käyttöön tietty salasanalause tai koodi, joka on kerrottava yhteydenotoissa, joissa huijaus on potentiaalinen uhka.
Nykyään huijarit voivat käyttää tekoälyä esimerkiksi:
- 🔹 Aidolta kuulostavien viestien luomiseen ilman kieli- tai kirjoitusvirheitä.
- 🔹 Deepfake-videoihin ja -äänitteisiin, joissa esiinnytään tunnettuna henkilönä.
- 🔹 Kohdennettuihin tietojenkalasteluyrityksiin, joissa viesti näyttää tulevan esimerkiksi kollegalta tai esimieheltä.
Koska huijaukset ovat yhä taitavammin toteutettuja, on entistä tärkeämpää olla tarkkana viestien ja verkkosivujen aitouden kanssa. Tarkista aina lähettäjän tiedot ja vältä tekemästä hätiköityjä päätöksiä.
Muista nämä tietoturvaperiaatteet:
- ✅ Älä koskaan anna käyttäjätunnuksiasi tai salasanojasi kenellekään.
- ✅ Älä jaa luotto- tai pankkikorttisi tietoja epäilyttäville sivustoille.
- ✅ Kirjaudu palveluihin vain virallisilta verkkosivuilta, jotka olet itse kirjoittanut osoiteriville.
- ✅ Älä klikkaa viestissä olevaa linkkiä, jos et ole varma sen luotettavuudesta.
Erityisesti pankkien ja viranomaisten viesteissä olevat kirjautumislinkit voivat johtaa huijaussivuille. Avaa verkkosivu aina itse selaimessa ja kirjaudu sisään viralliselle sivustolle, älä koskaan sähköpostin tai viestin linkin kautta. Näin suojaat tietosi ja vältät joutumasta huijauksen uhriksi.
Kirjautumiskäytännöt
Useille verkkosivustoille voidaan luoda käyttäjätilejä ja kirjautuminen tapahtuu tavallisesti käyttäjätunnuksen ja salasanan avulla. Kirjautumismenetelmiä on kuitenkin muitakin, jotka vahvistavat kirjautujan henkilöllisyyden tehokkaammin.
Pankkitunnistautuminen
Pankkitunnistautuminen on yksi vahvimmista suojausmenetelmistä, jolla suojata käyttäjän tiedot verkkopalvelussa ja varmistaa että kirjautunut taho on todella käyttäjätilin omistaja. Pankkitunnistautuminen on käytössä poikkeuksetta korkeaa suojausta vaativien tahojen sivustoilla kuten Kela, TE-palvelut, vero, Oma kanta ja tietysti pankit, joiden palvelun avulla pankkitunnistautuminen toimii. Edellämainitut tahot käsittelevät henkilötietojen arkaluontoisempia tietoja ja siksi ne on suojattava vahvalla suojauksella.
Kaksivaiheinen tunnistautuminen
Menetelmässä pyritään varmentamaan henkilön identiteetti kahta eri tunnistautumismenetelmää hyödyntäen. Tällä tavalla voidaan yrittää estää käyttäjätilin luvaton käyttäminen. Esimerkkinä kaksivaiheisesta tunnistamisesta on puhelimen käyttäminen toisena varmistavana välineenä. Kirjautumiseen tarvitaan käyttäjätunnus ja salasana. Kirjauduttaessa palvelu lähettää sähköpostiin koodin tekstiviestinä, joka joudutaan myös syöttämään ennenkuin käyttäjätiliin pääsee käsiksi.
Toinen esimerkki kaksivaiheisesta tunnistautumisesta on pankkikortilla ostaminen, jossa pankkikortin numeron lisäksi käyttäjän on aina manuaalisesti kirjoitettava kortin takaa löytyvä CVC-koodi. Tästä syystä pankkikortin takana olevaa CVC-koodia ei missään tapauksessa saa antaa mihinkään pankkikortin numeron kanssa, sillä se mahdollistaa kortin käyttämisen ostamiseen verkosta kaikille, ketkä tietävät molemmat koodit.
Perinteinen tunnistautuminen
Perinteisesti tunnistautuminen tapahtuu käyttäjätunnuksen ja salasanan avulla. Rekisteröidyttäessä palveluun (käyttäjätilin luominen) täytetään usein tiedot lomakkeeseen ja suoritetaan rekisteröityminen. Palvelu lähettää tavallisesti sähköpostiin varmistusviestin, jonka kautta varmistetaan sähköpostiosoite omasta sähköpostista. Tämän jälkeen oma käyttäjätili on saavutettavissa käyttäjätunnuksen ja salasanan avulla.
Käyttäjätunnus ja salasana ovat ainoa muuri omien tietojen ja miljardien verkkoselaajien välillä. Siksi erityisesti perinteistä kirjautumista käyttävissä palveluissa ja sivustoilla käyttäjätunnukseen ja salasanaan ja niiden tietoturvallisuuteen tulee todellakin kiinnittää erityinen huomio.
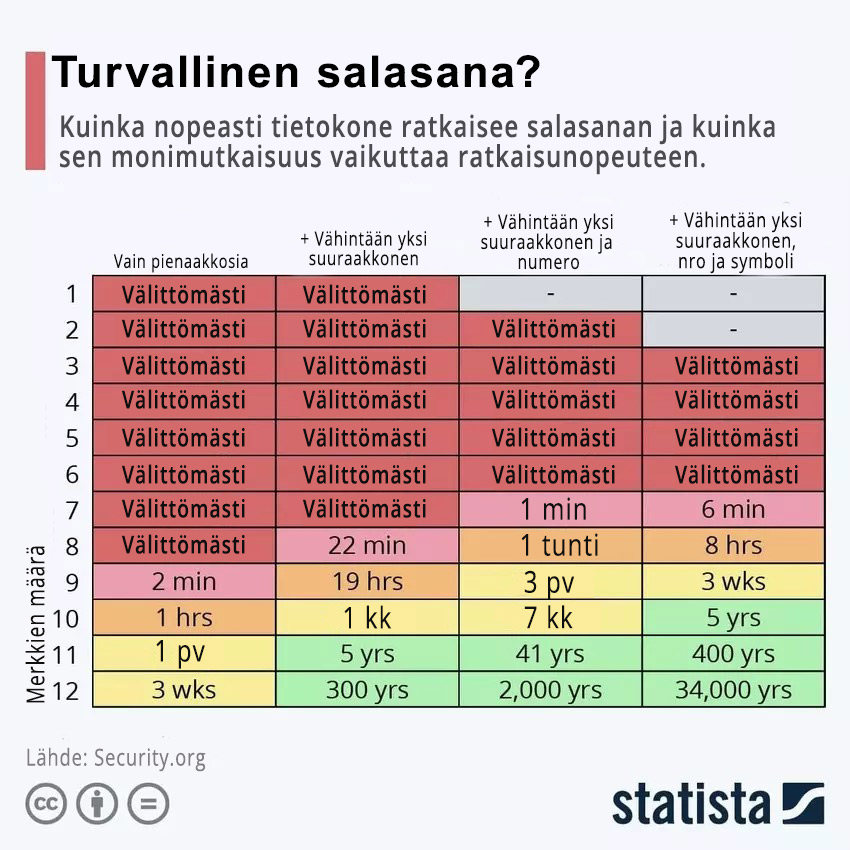
Salasana – 8 merkkiä ei riitä!
Aiemmin riittäväksi todettu 8 merkkiä sisältävä salasana ei nykyään enää ole riittävän turvallinen vaan sen voi osaava taho murtaa hyvinkin helposti. Hyvä lähtökohta salasanan pituudeksi on tämän päivän normien mukaan vähintään 15 merkkiä. Lähes kaikki nykyaikaiset järjestelmät ja palvelut hyväksyvät 15-merkkisen salasanan.
Pitempi salasana on aina hyväksi, jos järjestelmä sen vain hyväksyy. Toki sen muistaminen ja kirjoittaminen on hiukan vaikeaa. Tämän päivän trendinä on, että salasanan sekalainen merkkivalikoima ei ole ainut tavoite vaan tärkeintä on sen pituus. Voit käyttää salasanana sijasta ns.salalausetta esim. (Lumise75sulaileepi@auringossa), johon lisäät muutaman numeron ja yhden erikoismerkin. Salalause on usein jo huomattavasti turvallisempi ja luonnollisesti myös helpompi muistaa. Itse olen opetellut ulkoa reilusti yli 15 merkkiä olevan salasanan, joka on sekoitus kirjaimia, numeroita ja erikoismerkkejä. Se ei ole vaikeaa, kun sen ottaa harjoituksen kannalta.
Oman kokemuksen mukaan esimerkiksi on eräs taho Suomessa, joka vaatii tietotyöntekijöidensä salasanan pituudeksi ei vähempää kuin 20 merkkiä.
Lue lisää salasanoista Kyberturvallisuuskeskukset materiaalista ohessa.