7. Digiturvallisuus
Digiturvallisuus – Tietoturva
Digiturvallisuus ja tietoteknisten laitteiden tietoturvallisuus ovat aiheita, joista keskustellaan julkisuudessa hyvinkin paljon. Oman tietokoneen tietojen turvallisuudesta kannattaa pitää yllä pitämällä virusturva ja käyttöjärjestelmä päivitettynä ja ajan tasalla. Internetissä on paljon ongelmallisia sivustoja, joiden kautta saattaa koneelle päästä erilaisia haittaohjelmia. Myös sähköpostin ja somen kautta yritetään viattomalta selaajalta kalastella tietoja.
Virustorjunta ja palomuuri
Palomuuria käytetään tietomurtojen ja verkkohyökkäysten estämiseen. Se voi olla erillinen laite tai tietokoneelle asennettava ohjelma, joka valvoo koneen tietoliikennettä internetin ja tietokoneen välillä. Palomuurin tehtävänä on suojata erilaisilta hyökkäyksiltä ja haittaohjelmilta.
Virustorjuntaohjelmalla tai -palvelulla suojaudutaan viruksilta ja madoilta. Virustorjuntaohjelma tutkii tietokoneessa olevia ja siinä käsiteltäviä tiedostoja sekä sähköpostiviestejä ja pyrkii poistamaan haitalliset tiedostot tai vähintään ilmoittamaan niistä.
Virustorjunta- ja palomuuriohjelmia sekä -palveluja on saatavilla esimerkiksi tietokoneliikkeistä tai internetistä. Monet tietoturvayhtiöt tarjoavat ohjelmapaketteja, joihin kuuluu sekä palomuuri että virustorjuntaohjelmisto. Ohjelmistoja ja paketteja on eri hintaisia ja tasoisia. Maksullisia ohjelmistoja, kuten F-Secure ja Norton Antivirus vaivaa kuitenkin oman kokemukseni mukaan usein liiankin tiukka suodatus, jolloin se vaikuttaa joskus tietokoneen käyttämiseen. Lisäksi ohjelmistot ovat oman kokemuksen mukaan liian raskaita tavallisen käyttäjän tarpeisiin.
Tavalliselle käyttäjälle riittää usein verkosta ilmaiseksi saatava virusturva. Itse olen tullut erinomaisesti toimeen tavallisella ilmaisella virustorjunnalla ja Windowsin omalla palomuurilla. On kuitenkin muistettava, että jos lataat verkosta ilmaisen virustorjunnan, ota käyttöön vain luotettavan ohjelmistotarjoajan ohjelmisto.
Windows Defender vai joku muu?
Windows-käyttöjärjestelmään kuuluu valmiiksi Windows Defender -niminen virustorjuntaohjelmisto (joillakin tietokoneilla tämä löytyy nimellä “Windows Security” tai “Microsoft Defender”). Ohjelma on kaiketi tarkoitettu ikäänkuin ensihätään ja ohjelman ongelmana sanotaan olevan se, että Windows Defenderiä ei päivitetä juuri koskaan, siitä puuttuu tärkeitä tietoturvaominaisuuksia ja ohjelmistossa havaittuja puutteita ei aina korjata ajoissa. Tämän vuoksi kannattaa asentaa tietokoneelle jonkin turvallisemman, kolmannen osapuolen virustorjuntaohjelma.
Esimerkkejä suosituista ilmaisista virustorjuntaohjelmistoista:


Verkkoturvallisuus
Kun tietokoneella selataan internetiä tai vastaanotetaan viestejä tai ollaan jollain muulla tavalla yhteydessä tietokoneen ulkopuolelle, on useita asioita jotka kannattaa pitää mielessä. Viestien avulla voidaan yrittää kalastella erilaisia tietoja tai ohjata tekaistulle verkkosivulle. Saatamme myös päätyä selaillessa sivustolle, jonka turvallisuus ei ole riittävällä tasolla tai joka verkkokaupan muodossa pyrkii kalastelemaan esimerkiksi luottokortin/pankkikortin tietoja.
Sivuston turvallisuuden tunnistaminen
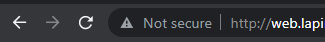
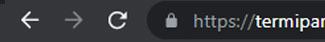
Erityisesti ostettaessa verkosta luottokortilla, kannattaa varmistaa verkkokauppasivuston tietoturvan taso. Onko sivustolla käytössä SSL-salaus? on ehkä tärkein varmistettava asia varsinkin jos tarkoituksena on ostaa verkkokaupasta luotto- tai pankkikortilla. Tieto selviää verkkosivun url-osoitteesta selaimen osoitekentässä. Jos sivuston osoitteen tunnisteosa on muotoa https:// sivuston liikenne on SSL-salattua eli kryptattua ja ulkoinen kolmas osapuoli ei pysty seuraamaan liikennettä. Jos taas osoitteessa on http:// sivun liikenne ei ole salattua vaan siitä voi ammattimainen hakkeri selvittää monenlaisia asioita. Useammat selaimet ilmoittavat lukkoikonilla sivuston turvallisuudesta.
Verkkosivut voidaan helposti väärentää ja naamioida täysin samanlaisiksi, kuin esimerkiksi pankin sivustot. Tietämätön ei kykene tunnistamaan sivua kopioksi vaan syöttää tietonsa väärennetyn sivuston tiedustelukenttiin ja tulee huijatuksi. Petoksissa saatetaan pyrkiä saamaan käyttöön kirjautumistietoja sosiaaliseen mediaan, sähköpostiin tai muihin sähköisiin palveluihin.
Siksi tulee muistaa aina pari 100% faktaa:
- Omia käyttäjätunnuksia ja salasanoja ei tule koskaan antaa kenellekään
- Luotto- tai pankkikorttisi tietoja ei tule koskaan, ikinä tai milloinkaan kenellekään!. Ei edes poliisille! Piste!
- Kirjaudu tunnuksillasi vain luotetuille sivustoille, joiden ”tiedät” olevan turvalliset.
Kirjautumiskäytännöt
Useille verkkosivustoille voidaan luoda käyttäjätilejä ja kirjautuminen tapahtuu tavallisesti käyttäjätunnuksen ja salasanan avulla. Kirjautumismenetelmiä on kuitenkin muitakin, jotka vahvistavat kirjautujan henkilöllisyyden tehokkaammin.
Pankkitunnistautuminen
Pankkitunnistautuminen on yksi vahvimmista suojausmenetelmistä, jolla suojata käyttäjän tiedot verkkopalvelussa ja varmistaa että kirjautunut taho on todella käyttäjätilin omistaja. Pankkitunnistautuminen on käytössä poikkeuksetta korkeaa suojausta vaativien tahojen sivustoilla kuten Kela, TE-palvelut, vero, Oma kanta ja tietysti pankit, joiden palvelun avulla pankkitunnistautuminen toimii. Edellämainitut tahot käsittelevät henkilötietojen arkaluontoisempia tietoja ja siksi ne on suojattava vahvalla suojauksella.
Kaksivaiheinen tunnistautuminen
Menetelmässä pyritään varmentamaan henkilön identiteetti kahta eri tunnistautumismenetelmää hyödyntäen. Tällä tavalla voidaan yrittää estää käyttäjätilin luvaton käyttäminen. Esimerkkinä kaksivaiheisesta tunnistamisesta on puhelimen käyttäminen toisena varmistavana välineenä. Kirjautumiseen tarvitaan käyttäjätunnus ja salasana. Kirjauduttaessa palvelu lähettää sähköpostiin koodin tekstiviestinä, joka joudutaan myös syöttämään ennenkuin käyttäjätiliin pääsee käsiksi.
Toinen esimerkki kaksivaiheisesta tunnistautumisesta on pankkikortilla ostaminen, jossa pankkikortin numeron lisäksi käyttäjän on aina manuaalisesti kirjoitettava kortin takaa löytyvä CVC-koodi. Tästä syystä pankkikortin takana olevaa CVC-koodia ei missään tapauksessa saa antaa mihinkään pankkikortin numeron kanssa, sillä se mahdollistaa kortin käyttämisen ostamiseen verkosta kaikille, ketkä tietävät molemmat koodit.
Perinteinen tunnistautuminen
Perinteisesti tunnistautuminen tapahtuu käyttäjätunnuksen ja salasanan avulla. Rekisteröidyttäessä palveluun (käyttäjätilin luominen) täytetään usein tiedot lomakkeeseen ja suoritetaan rekisteröityminen. Palvelu lähettää tavallisesti sähköpostiin varmistusviestin, jonka kautta varmistetaan sähköpostiosoite omasta sähköpostista. Tämän jälkeen oma käyttäjätili on saavutettavissa käyttäjätunnuksen ja salasanan avulla.
Käyttäjätunnus ja salasana ovat ainoa muuri omien tietojen ja miljardien verkkoselaajien välillä. Siksi erityisesti perinteistä kirjautumista käyttävissä palveluissa ja sivustoilla käyttäjätunnukseen ja salasanaan ja niiden tietoturvallisuuteen tulee todellakin kiinnittää erityinen huomio.
Salasana – 8 merkkiä ei riitä!
Aiemmin riittäväksi todettu 8 merkkiä sisältävä salasana ei nykyään enää ole riittävän turvallinen vaan sen voi osaava taho murtaa hyvinkin helposti. Hyvä lähtökohta salasanan pituudeksi on tämän päivän normien mukaan vähintään 15 merkkiä. Lähes kaikki nykyaikaiset järjestelmät ja palvelut hyväksyvät 15-merkkisen salasanan.
Pitempi salasana on aina hyväksi, jos järjestelmä sen vain hyväksyy. Toki sen muistaminen ja kirjoittaminen on hiukan vaikeaa. Tämän päivän trendinä on, että salasanan sekalainen merkkivalikoima ei ole ainut tavoite vaan tärkeintä on sen pituus. Voit käyttää salasanana sijasta ns.salalausetta esim. (Lumise75sulaileepi@auringossa), johon lisäät muutaman numeron ja yhden erikoismerkin. Salalause on usein jo huomattavasti turvallisempi ja luonnollisesti myös helpompi muistaa. Itse olen opetellut ulkoa reilusti yli 15 merkkiä olevan salasanan, joka on sekoitus kirjaimia, numeroita ja erikoismerkkejä. Se ei ole vaikeaa, kun sen ottaa harjoituksen kannalta.
Oman kokemuksen mukaan esimerkiksi on eräs taho Suomessa, joka vaatii tietotyöntekijöidensä salasanan pituudeksi ei vähempää kuin 20 merkkiä.
Lue lisää salasanoista Kyberturvallisuuskeskukset materiaalista ohessa.